Cybersicherheit beginnt beim Einzelnen. Bei der Anmeldung am Morgen, einer Nachricht auf dem Smartphone oder der Entscheidung, ein Update noch einmal zu verschieben. Du musst dafür keine Software entwickeln und keine komplizierten Prüfungen durchführen. Einige wichtige Verbesserungen kannst du selbst angehen.
Wir möchten aus unserem letzten Beitrag über IT Sicherheit eine kleine Reihe machen. Jeden Tag nehmen wir uns ein überschaubares Thema vor und zeigen dir Schritte, die du bei dir selbst nachvollziehen kannst. Privat genauso wie im Beruf. Arbeitgeber und IT Verantwortliche bleiben dabei für sichere Rahmenbedingungen zuständig.
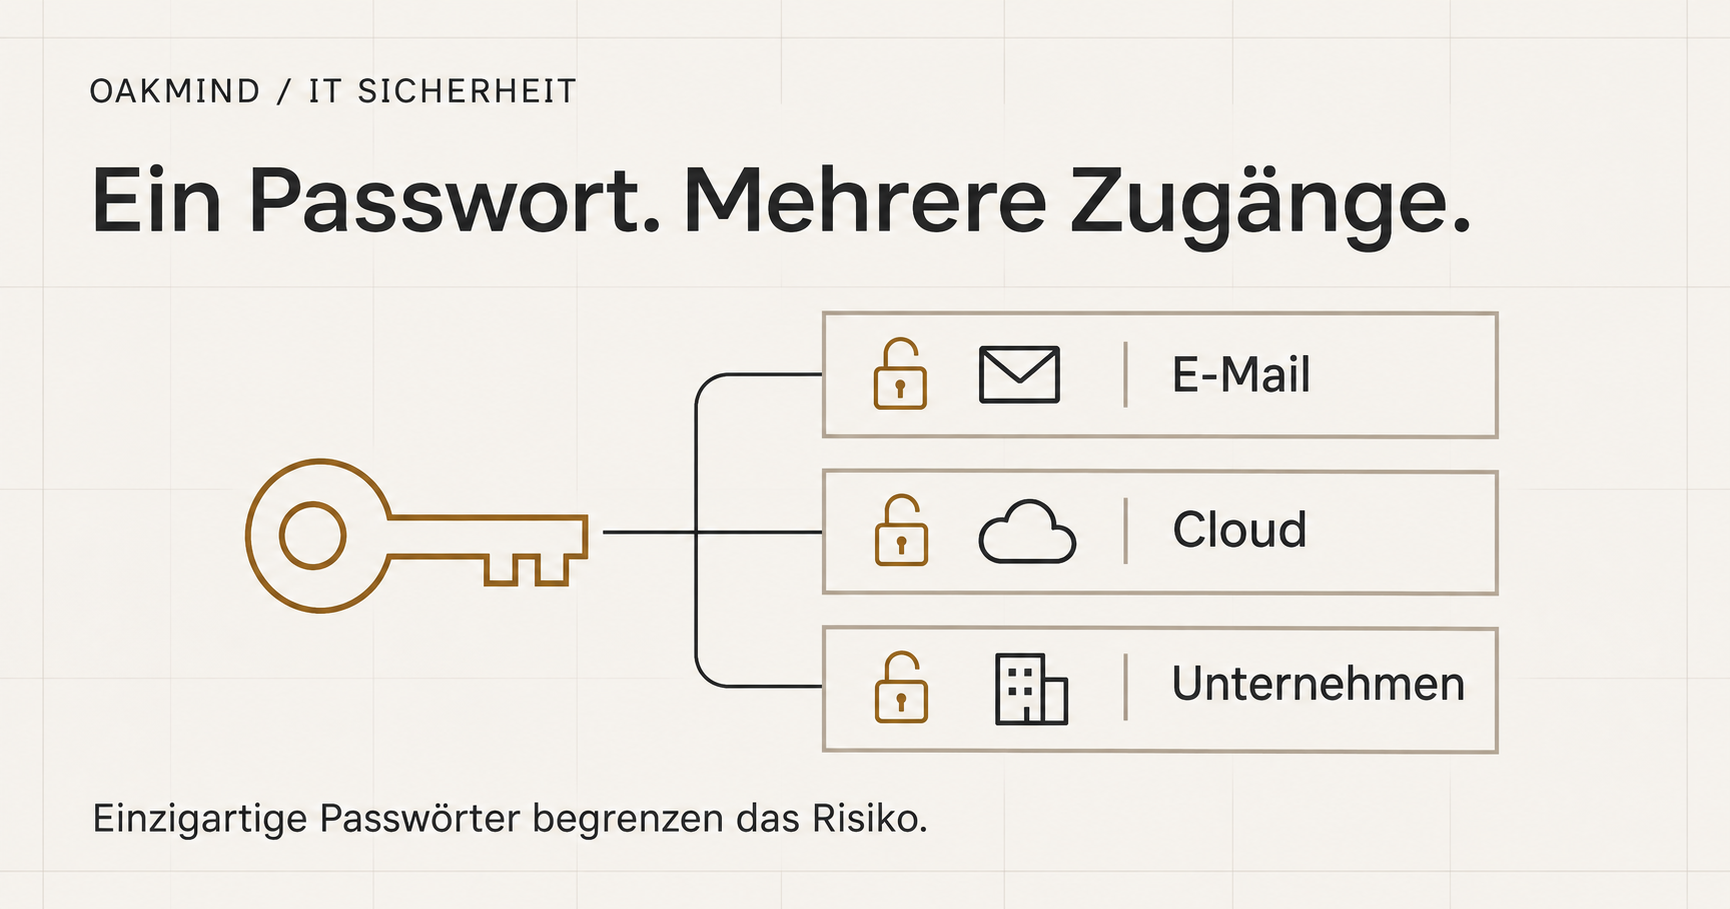
Heute beginnen wir mit unseren Passwörtern. Für das E Mail Konto, den Onlineshop und die sozialen Netzwerke dasselbe Kennwort zu verwenden, ist bequem. Gerät es in falsche Hände, können allerdings mehrere Zugänge betroffen sein.
Warum ein einziges Passwort zum Problem werden kann
Ein fiktives Beispiel: Du verwendest bei einem Onlineshop dasselbe Passwort wie für dein Postfach. Der Shop verliert Zugangsdaten. Kriminelle können nun ausprobieren, ob diese Angaben auch bei anderen Diensten funktionieren. Sie müssen dein Kennwort dafür nicht erst erraten.
Ein eigenes Passwort pro Dienst begrenzt dieses Risiko. Der verlorene Zugang passt dann nicht automatisch zu den anderen Konten. Genau deshalb empfiehlt das National Cyber Security Centre unterschiedliche Kennwörter.
Frag dich zunächst nur: Wo verwende ich dasselbe Passwort? Du musst uns oder jemand anderem die Antwort nicht mitteilen. Es geht darum, die eigene Gewohnheit zu erkennen und mit einem wichtigen Konto anzufangen.
Ein Ausrufezeichen reicht nicht
„Sommer2026!“ enthält einen Großbuchstaben, Zahlen und ein Sonderzeichen. Trotzdem folgt es einem vorhersehbaren Muster. Auch Namen, Geburtstage und einfache Zahlenfolgen sind keine gute Grundlage. Ein „o“ durch eine Null zu ersetzen, ist ebenfalls kein unbekannter Trick. Das NCSC erläutert diese typischen Muster.
Entscheidend sind Länge und Unvorhersehbarkeit, nicht nur ein kompliziertes Aussehen. NIST rät von starren zusätzlichen Zeichenklassenregeln ab und fordert unter anderem die Prüfung gegen bekannte schwache oder kompromittierte Kennwörter. Die Beispiele aus diesem Artikel solltest du nicht als persönliche Passwörter übernehmen.
Du musst dir nicht alles merken
Eine Passwortverwaltung kann unterschiedliche Kennwörter erzeugen und speichern. Schau zuerst nach, was dein Smartphone oder Computer bereits anbietet. Du musst nicht sofort ein neues Programm kaufen oder sämtliche Konten umstellen. Für geschäftliche Zugänge nutzt du die von deiner Organisation freigegebene Lösung.
Schütze auch den Zugang zur Passwortverwaltung selbst. Lies ihre Hinweise zur Wiederherstellung und lege benötigte Notfallinformationen an einem sicheren Ort ab. Ein verlorenes Smartphone sollte nicht bedeuten, dass du nicht mehr weißt, wie du deine Konten erreichst.
Beginne mit deinem E Mail Konto
Über das Postfach lassen sich bei vielen Diensten vergessene Passwörter zurücksetzen. Es verdient deshalb besondere Aufmerksamkeit. Öffne die bekannte App oder rufe die Webseite deines Anbieters selbst auf. Nutze keinen überraschend zugesandten Link zum Passwortwechsel.
Kontrolliere zuerst, ob deine hinterlegten Angaben zur Wiederherstellung noch stimmen. Lass dir dann bei Bedarf ein langes, zufälliges Kennwort erstellen und speichere es in deiner Passwortverwaltung. Die Einstellung heißt je nach Anbieter etwa „Konto“, „Sicherheit“ oder „Passwort“. Bei einem beruflichen Konto hilft dir eure IT, falls Änderungen zentral verwaltet werden.
Ein zusätzlich abgesicherter Login ist ebenfalls sinnvoll. Wie du ihn einrichtest, nehmen wir uns im nächsten Beitrag vor. Heute musst du nicht alles auf einmal erledigen.
Dein Schritt für heute
- Prüfe, ob dein E Mail Passwort auch bei anderen Diensten verwendet wird.
- Gib dem Postfach bei Bedarf ein eigenes, langes und zufällig erzeugtes Kennwort.
- Kontrolliere die Angaben, mit denen du den Zugang wiederherstellen kannst.
Ein geeignetes Kennwort musst du nicht allein wegen eines Kalendertermins wechseln. Bei einem schwachen, mehrfach verwendeten oder möglicherweise gestohlenen Passwort besteht dagegen Handlungsbedarf. Auch NIST lehnt eine pauschale periodische Wechselpflicht ab. Heute geht es um eine konkrete Verbesserung, die anschließend deinen Alltag erleichtert.